
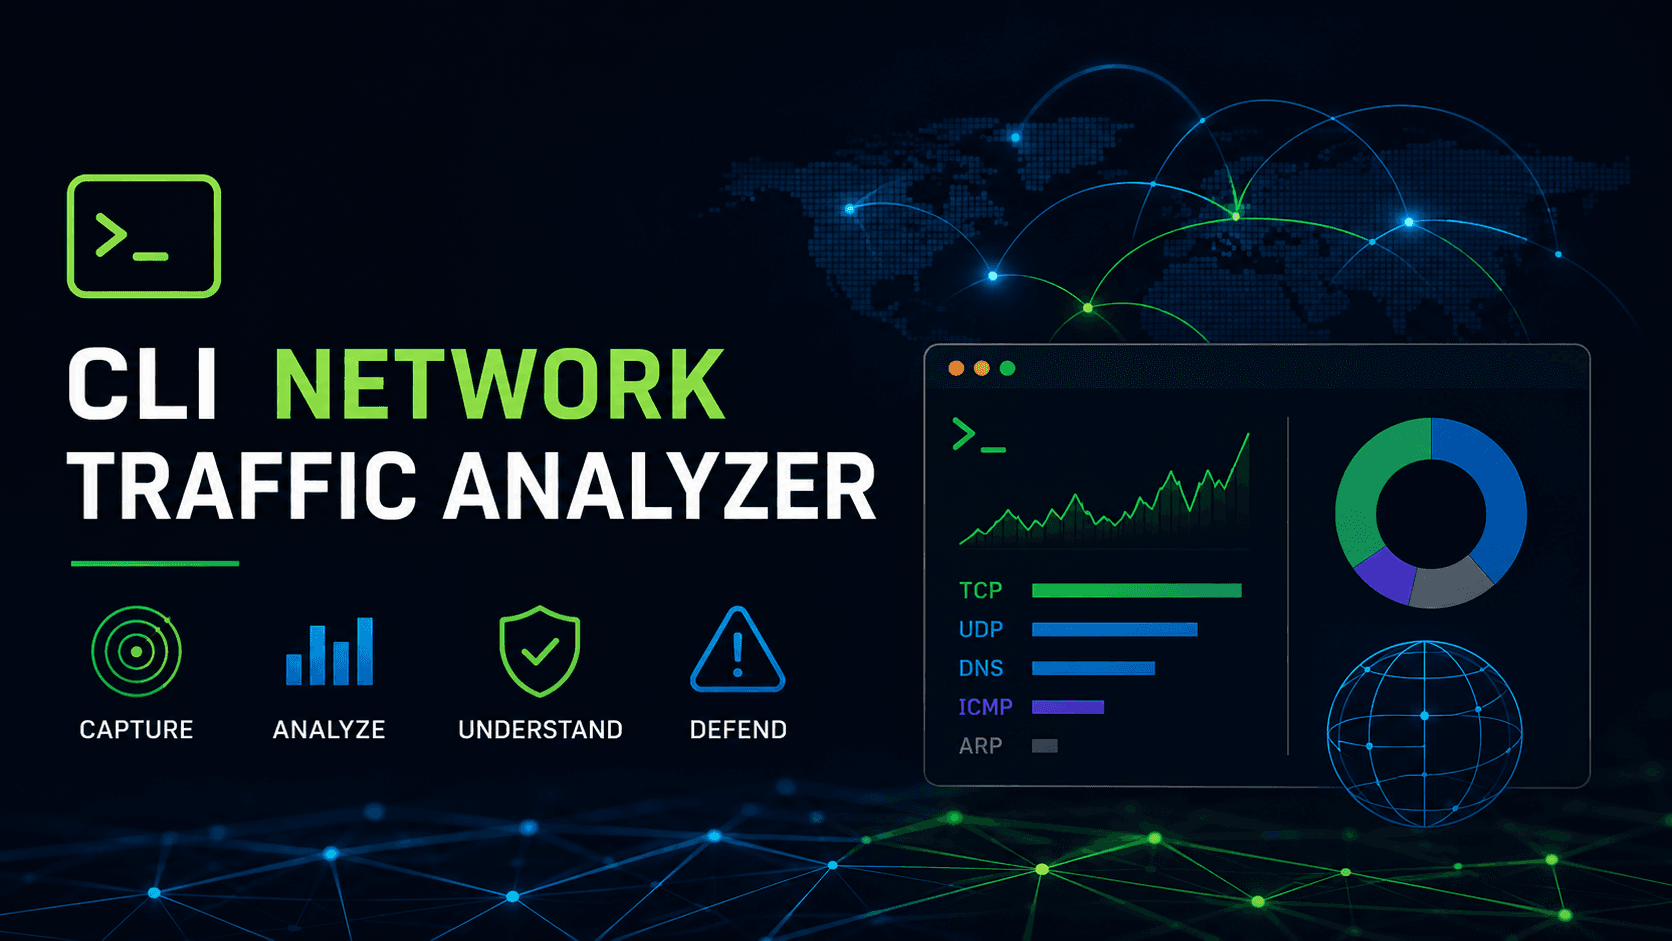
CLI Network Traffic Analyzer
Python ve Scapy ile canlı veya PCAP tabanlı paket işleme; protokol dağılımı, top talkers, throughput tahmini ve eğitim odaklı hafif sezgisel uyarılar ile çok platformlu CLI ağ trafik analiz aracı.
- süre
- 1 gün
- ekip
- Solo
- rol
- CLI / Network Araçları Geliştiricisi
- kategori
- Tools (CLI / Geliştirici) · Masaüstü
CLI Network Traffic Analyzer, canlı ağ arayüzünden paket yakalama (capture) veya .pcap / .cap dosyası okuma (analyze) ile tek bir analiz hattında trafiği işler. Scapy ile paketler katman katman ayrıştırılarak zaman damgası, protokol, MAC/IP, port, DNS sorgusu ve uzunluk gibi alanlar yapılandırılmış sözlüklere dönüştürülür; protokol dağılımı, tahmini throughput (yakalama penceresi üzerinden Mbit/s), kaynak/hedef ve konuşma bazlı “top talkers” listeleri üretilir. Trafik şekline dayalı savunma amaçlı basit sezgiler (çoğulu hedef porta bağlantı, yüksek DNS/ICMP hacmi, tek hedefe yoğun trafik vb.) uyarı listesine yazılır — bunlar eğitim ve lab için eşiklerdir; tam IDS yerine geçmez. Raporlar düz metin veya isteğe bağlı Rich konsolda; yapılandırılmış JSON veya özet CSV olarak dışa aktarılabilir. Kod ve dokümantasyonda yer alan ETHICAL_NOTICE ve rapor uyarıları ile araç yalnızca eğitim ve yetkili tanı için konumlandırılır; yasadışı dinleme yapılmaması gerektiği açıkça vurgulanır. Enjeksiyon, MITM, parola yakalama veya agresif saldırı özellikleri yoktur.
- Alt komutlar: interfaces (Scapy’nin gördüğü adaptörler), capture (canlı sniff), analyze (PCAP okuma)
- Canlı yakalama: Arayüz seçimi, paket sayısı veya süre ile durdurma, BPF filtresi (örn. tcp, udp, port 53), isteğe bağlı PCAP kaydı
- Analiz hattı: Ayrıştırma → protokol istatistikleri → top talkers (kaynak/hedef/konuşma) → sezgisel “şüpheli trafik” uyarıları → tek JSON-serializable rapor
- Katman özeti: Ethernet, ARP, IPv4/IPv6, TCP/UDP, ICMP/ICMPv6, DNS’den özet alanlar; ayrıştırma hataları sayaçla izlenir
- Tahmini bant genişliği: Toplam bayt ve ölçülen süreye göre Mbit/s (donanım sayacı yerine yakalama penceresi)
- Çıktı: Konsol (Rich ile daha okunaklı), --json (dosya veya stdout), --csv özet; --verbose ile paket bazlı özet (limit ile)
- Etik ve kapsam: README/kodda açık etik uyarı; savunma odaklı hafif sezgiler — tam IDS yerine geçmez; kötüye kullanıma yönelik özellik yok
teknolojiler · 9
- Python 3
- Scapy
- Rich (isteğe bağlı konsol)
- argparse
- Berkeley Packet Filter (BPF)
- libpcap / Npcap (Windows’ta Npcap)
- JSON / CSV raporlama
- ipaddress, csv
- socket (servis adı ipuçları)